
Pakota kävijät käyttämään https-yhteyttä
Onko verkkosivustollasi SSL-varmenne? Silloin haluat varmasti myös, että kaikki kävijät päätyvät suojattuun https-versioon, eivätkä enää http-versioon. Alta löydät ohjeet siihen, ja mitä tehdä jos sivustosi ei toimi enää sen jälkeen tai muuton jälkeen.
DirectAdminissa
- Kirjaudu sisään DirectAdminiin: siirry Oma WebOké:ssä kohtaan Mijn Producten ja klikkaa hosting-pakettisi kohdalla DirectAdmin.
- Klikkaa kohdassa Accountbeheer kohtaa Domeinen ja klikkaa domainiasi.
- Tarkista, että Beveiligde SSL verbinding on päällä. Vain silloin näet alla olevat vaihtoehdot.
- Laita kohdassa SSL kytkin Forceer SSL met https omleiding päälle.
- Klikkaa Bewerken tallentaaksesi.
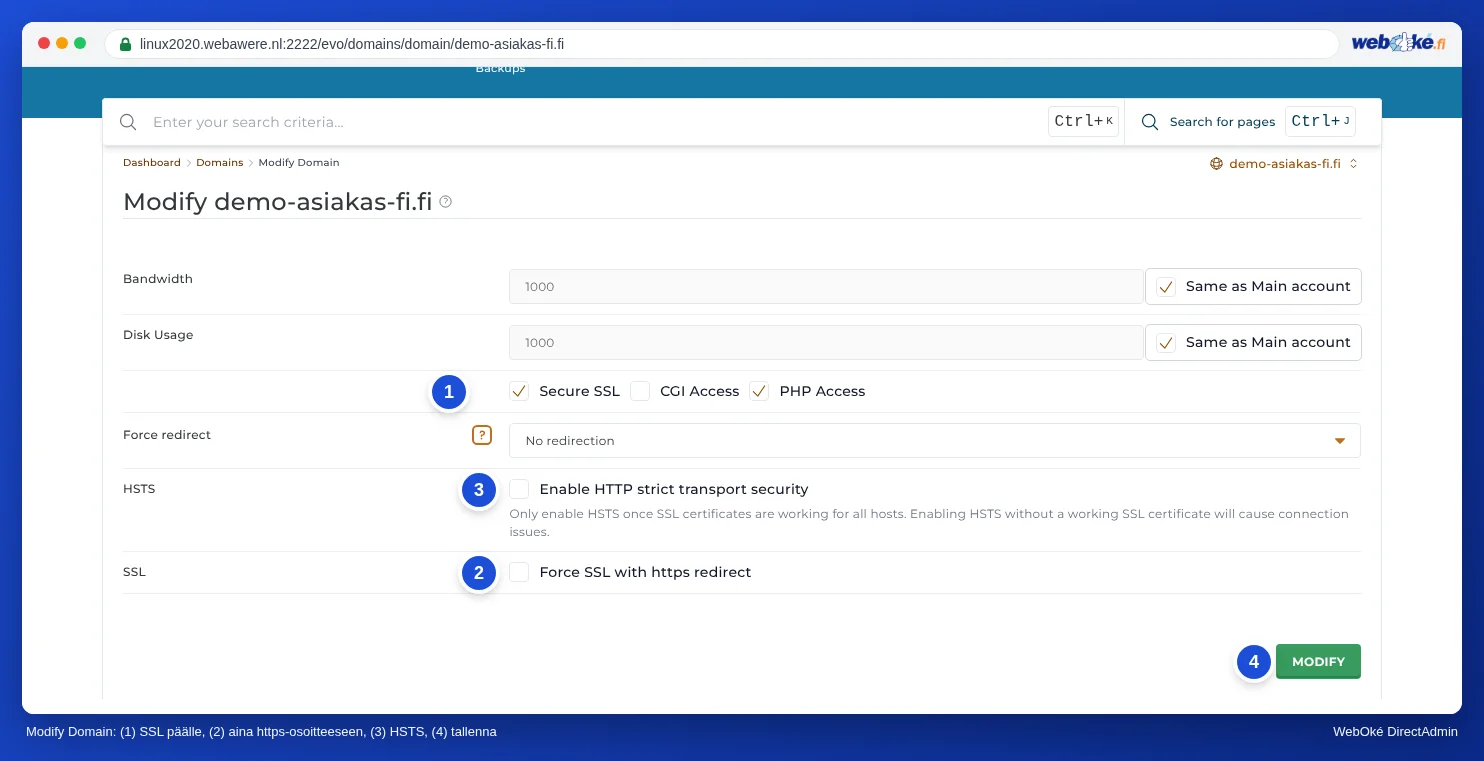
Siellä on myös HTTP Strict Transport Security inschakelen (HSTS). Ota se käyttöön vain jos varmenne toimii kaikilla nimillä: selaimet muistavat HSTS:n pitkään, ja jos varmenne ei myöhemmin toimi, kävijät eivät enää pääse sivustollesi. Jos olet epävarma, jätä HSTS pois päältä.
Samalla sivulla valitset kohdassa Omleiding forceren, ohjataanko kävijät aina www:n kanssa olevaan osoitteeseen vai ilman www:tä olevaan osoitteeseen.
Tai verkkosivustossasi
Monet ohjelmat osaavat tehdä tämän itse. WordPressissä asetat kohdassa Instellingen › Algemeen WordPress-osoitteen ja sivuston osoitteen muotoon https://. Käytä vain yhtä ohjausta: älä samanaikaisesti DirectAdminissa ja pluginissa tai .htaccess-tiedostossa. Muuten verkkosivustosi saattaa jäädä ohjaussilmukkaan.
Eikö sivustosi toimi enää https:n käyttöönoton tai muuton jälkeen?
Käy nämä vaiheet läpi järjestyksessä:
- Kokeile ensin yksityistä ikkunaa tai toista selainta. Selaimesi saattaa muistaa vanhan sivun tai vanhan ohjauksen. Jos se toimii siellä, tyhjennä selaimesi välimuisti.
- Näkyykö ilmoitus "liian monta uudelleenohjausta" tai "sivu ei ohjaa oikein"? Silloin kaksi asetusta ohjaavat toisiaan edestakaisin. Esimerkiksi Forceer SSL ja plugin, oma sääntö
.htaccess-tiedostossa, tai erilainen valinta www:n kanssa tai ilman www:tä DirectAdminissa kuin WordPressissä. Poista toinen niistä käytöstä. Jos käytät Cloudflaren proxya SSL-tilalla Flexible, valitse sen sijaan Full (strict). - Varmennevirhe vai palvelimen nimellä oleva varmenne? Muuton tai DNS-muutoksen jälkeen varmennetta ei usein ole vielä myönnetty. Se onnistuu vasta kun domain osoittaa palvelimellemme, ja voi kestää muutaman tunnin. Poista https-ohjaus sillä välin käytöstä ja hae varmenne kuten kohdassa SSL-varmenteen aktivointi.
- Oletko ottanut HSTS:n käyttöön kun varmenne ei vielä toiminut? Poista HSTS käytöstä ja varmista ensin, että varmenne toimii. Kävijät, jotka avasivat sivustosi jo aiemmin, pääsevät sisään vasta kun varmenne toimii.
- Näetkö https-osoitteessa tyhjän tai erilaisen sivun, jossa kerrotaan että pitää ladata index.html private_html-kansioon? Silloin private_html on domainissasi vielä erillinen kansio. Lue Ilmoitus: To change this page, upload a new index.html to your private folder.
Onko koko verkkosivustosi tavoittamattomissa, myös ilman https:ää? Seuraa silloin ohjeita kohdassa Verkkosivustoni ei ole tavoitettavissa.
Etkö pääse eteenpäin? Tee tukipyyntö, jossa mainitset domainisi ja näkemäsi ilmoituksen.
Katso myös DirectAdmin-käyttöoppaasta: Ei lukkoa tai "ei turvallinen": sekasisällön (mixed content) korjaaminen, Let's Encrypt ei onnistu: syyt ja ratkaisut ja Domainin asetukset: SSL, PHP, www ja private_html.
Laaja selitys kuvakaappauksineen: Kävijöiden ohjaaminen aina https:ään DirectAdmin-käyttöoppaassa.